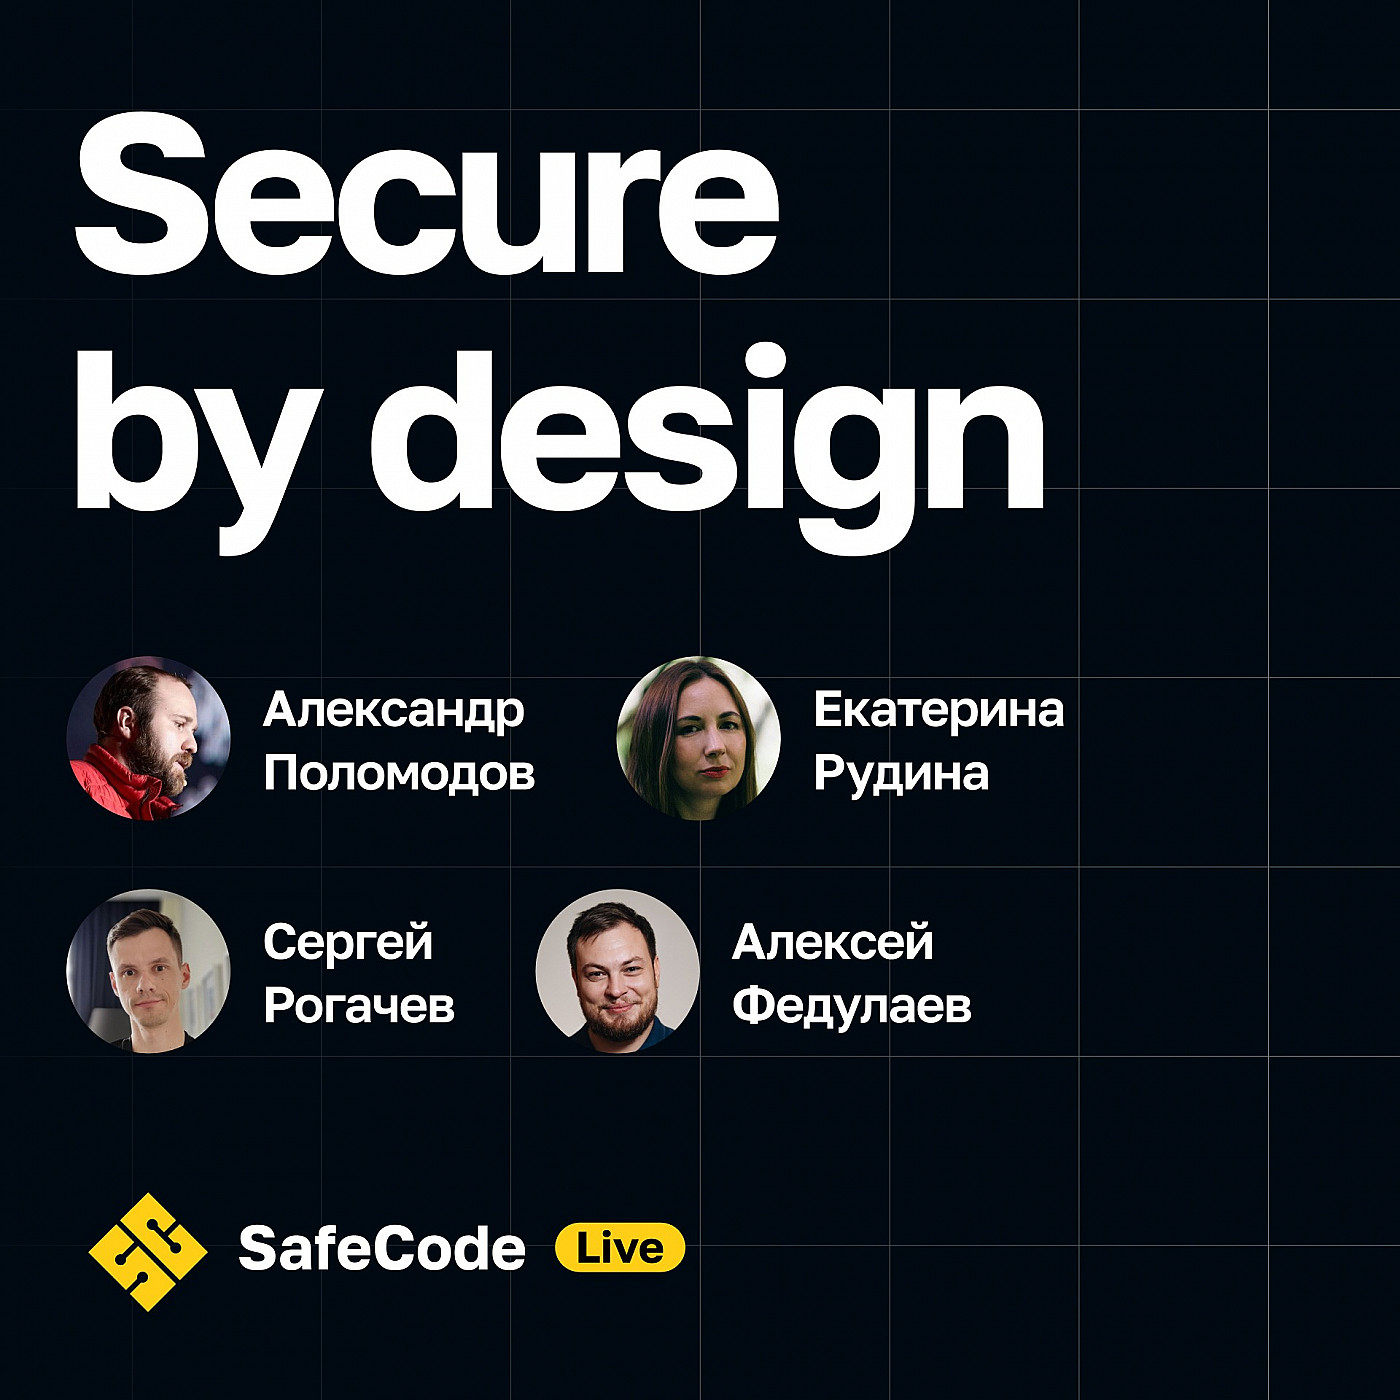
Разбираемся в подходе Secure by design (SBD), или конструктивной безопасности в разработке продукта.
Участники обсуждают:
-
что такое Secure by design;
-
зачем заниматься SBD и стоит ли применять этот подход для каждого продукта;
-
чем SBD отличается от безопасной разработки;
-
что делать, если «уже сделано небезопасно»;
-
может ли SBD-продукт стать небезопасным;
-
как стать компетентным в SBD;
-
существуют ли общие концепции и стандарты.
Гости:
- Сергей Рогачев, руководитель отдела разработки безопасной платформы в Лаборатории Касперского.
- Екатерина Рудина, аналитик в Лаборатории Касперского. Работает в департаменте перспективных технологий в области исследования угроз, моделирования и оценки рисков.
- Александр Поломодов, руководитель управления разработки цифровых экосистем в Тинькофф.
Ведущий:
Алексей Федулаев, руководитель направления автоматизации безопасной разработки в Wildberries.